
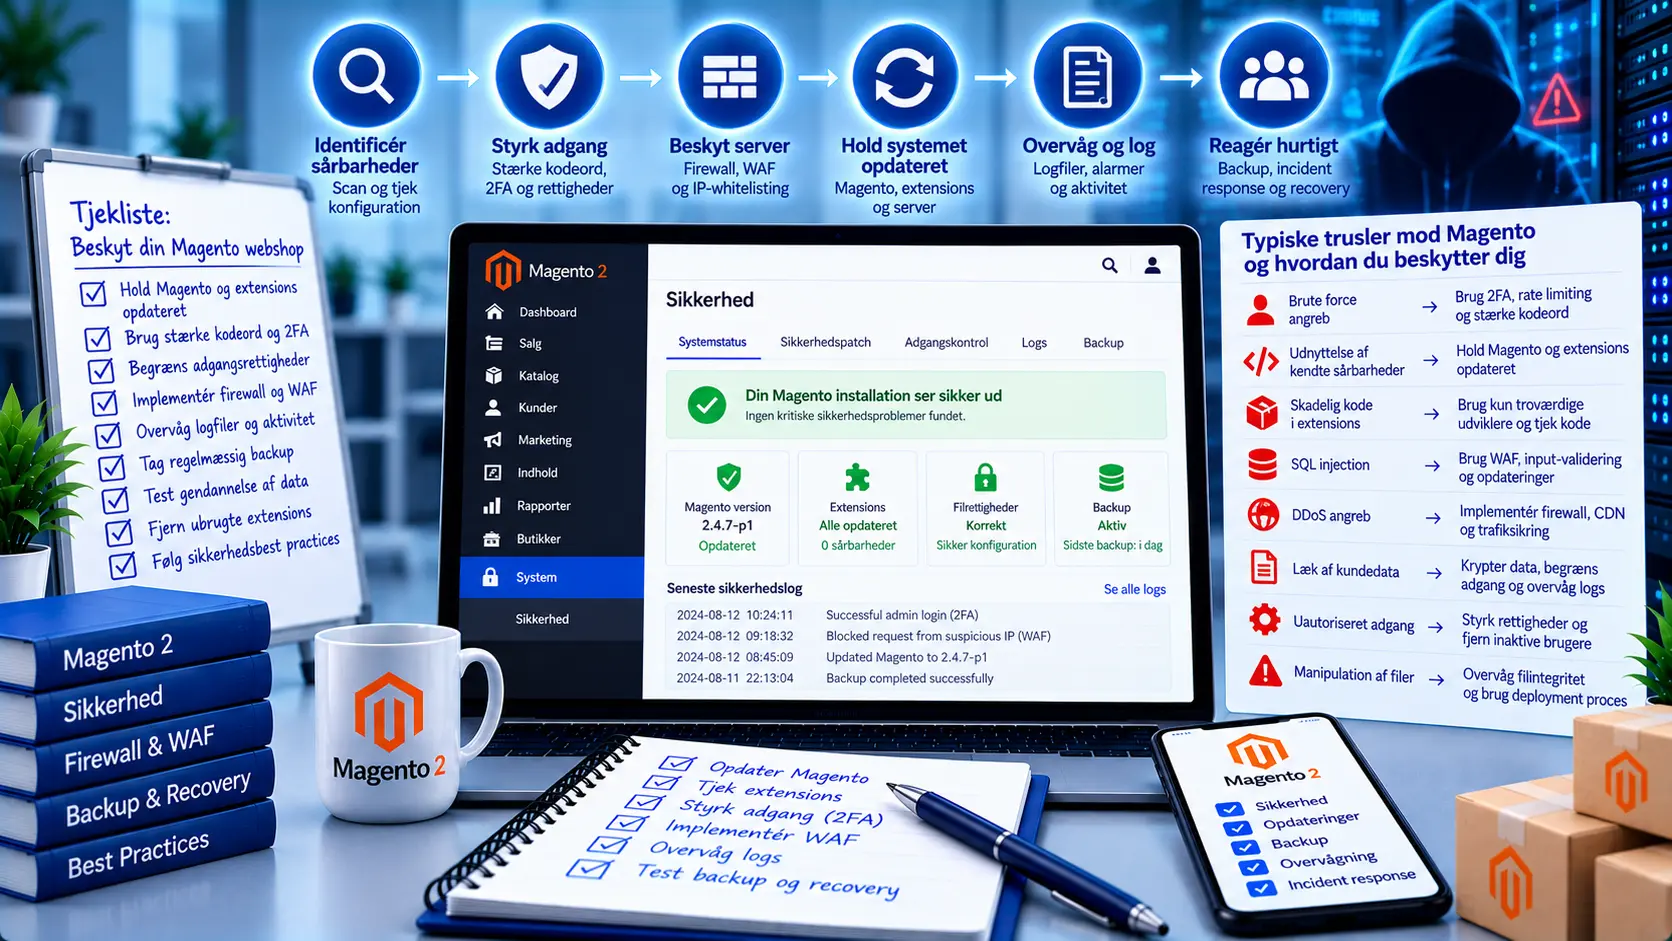
Du beskytter din Magento webshop mod hackerangreb ved at holde Magento og moduler opdateret med de nyeste sikkerhedspatches, bruge totrinsgodkendelse (2FA) på administrationen, begrænse og rydde op i adgange, tage en ekstern backup hver dag og overvåge shoppen for uventede ændringer. De fleste angreb er automatiserede og rammer kendte huller i software, der ikke er opdateret.
Herunder gennemgår vi, hvad du konkret skal gøre – og hvad du gør, hvis skaden er sket.
Magento sikkerhed starter med at forstå truslen
Mange tænker "hvem skulle gide hacke min webshop?". Svaret er sjældent en person, men robotter, der automatisk scanner internettet for software med kendte sårbarheder. Finder de et hul, installeres der skadelig kode – ofte uden at nogen opdager det i lang tid.
For en webshop er de typiske mål:
- Betalingsdata: skimming-kode i checkout, der opsnapper kortoplysninger, inden kunden når betalingsvinduet.
- Kundedata: navne, adresser og e-mails fra databasen.
- Administrationen: en admin-bruger giver adgang til alt.
- Serveren: misbrug til spam, phishing eller angreb på andre.
Magento patches: hold software og moduler opdateret
Adobe udgiver løbende sikkerhedsopdateringer til Magento sammen med sikkerhedsbulletiner, der beskriver de huller, der lukkes. Når en sårbarhed er offentliggjort, kender angriberne den også – så jo længere tid der går, før du opdaterer, jo større er risikoen.
- Hold øje med sikkerhedsbulletiner og meddelelser i Magento-administrationen.
- Installer patches eller opgrader til en understøttet Magento 2.4-version. Ældre versioner, der ikke længere får sikkerhedsopdateringer, bør opgraderes.
- Opdater også tredjepartsmoduler. Et sårbart modul er lige så farligt som et hul i Magento selv.
- Test på et staging-miljø før produktion, så opdateringen ikke vælter checkout.
Kører du stadig en ældre version, så læs vores guide til at opgradere Magento 2. På vores side om Magento webshop sikkerhed kan du læse mere om, hvordan vi arbejder med opdateringer.
Beskyt administrationen: 2FA, admin-URL og stærke kodeord
Administrationen er den mest oplagte indgang. Magento 2.4 har totrinsgodkendelse (2FA) indbygget for admin-brugere, og den bør være slået til. Selv hvis et kodeord bliver lækket, kan det ikke bruges uden den anden faktor, fx en kode fra en authenticator-app på telefonen.
- Brug en unik admin-URL i stedet for den, alle gætter på.
- Begræns adgangen til administrationen til bestemte IP-adresser, hvis det er praktisk muligt.
- Brug lange, unikke kodeord og en password manager. Genbrug aldrig kodeord fra andre tjenester.
- Hold din egen computer ren: opdateret styresystem og antivirus. En inficeret pc kan sende dine kodeord videre.
Styr på adgange: brugere, roller og eksterne udviklere
Over tid samler en webshop mange adgange: tidligere medarbejdere, freelancere, bureauer og integrationer. Hver af dem er en mulig indgang.
- Giv hver person sin egen admin-bruger – aldrig en delt "admin"-konto.
- Brug Magentos rollebaserede rettigheder, så medarbejdere kun ser det, de skal bruge.
- Gennemgå admin-brugerne jævnligt, og slet dem, du ikke kender eller ikke bruger.
- Skift kodeord til administration, server og database, når eksterne har haft adgang.
- Brug SSH-nøgler og SFTP i stedet for almindelig FTP med kodeord til serveren.
Server og overvågning: opdag problemer i tide
Sikkerhed handler ikke kun om Magento selv, men også om serveren, shoppen kører på:
- Hold serverens software opdateret: styresystem, PHP, database og webserver får også sikkerhedsopdateringer.
- Brug en understøttet PHP-version. Gamle versioner får ikke længere rettet sikkerhedshuller.
- Sæt korrekte filrettigheder, så webserveren ikke kan skrive i filer, den ikke behøver at ændre.
- Overvåg ændringer i filer og i Magentos konfiguration, især i checkout og betalingssider. Uventede ændringer er et af de tydeligste tegn på et angreb.
- Brug HTTPS overalt og et gyldigt SSL-certifikat.
Vælg en hostingpartner, der kender Magento og reagerer, når overvågningen slår alarm.
Backup: din sidste forsvarslinje
Ingen beskyttelse er hundrede procent. Derfor skal du kunne gendanne shoppen til et tidspunkt før angrebet. To ting er afgørende: backuppen skal ligge et andet sted end på serveren, og den skal række langt nok tilbage, for et angreb kan ligge skjult i uger.
Vores Magento 2 remote backup tager automatisk en daglig backup af både filer og database til en ekstern Storage Box hos et tysk hostingfirma, og historikken gemmes i op til 8 uger. Uanset hvilken løsning du bruger: test, at en gendannelse faktisk virker, før du får brug for den.
Magento hacket? Sådan gør du
Har du mistanke om, at din Magento webshop er hacket – fx ukendte admin-brugere, mærkelig kode i checkout, advarsler fra kunder eller betalingsudbyder – så handl hurtigt og i denne rækkefølge:
- Kontakt din udvikler og hostingpartner med det samme, og sæt eventuelt shoppen i vedligeholdelsestilstand.
- Find og fjern den skadelige kode, og find ud af, hvordan angriberen kom ind. Ellers sker det igen.
- Skift alle kodeord: admin, server, database, SSH/SFTP og API-nøgler til integrationer.
- Gennemgå admin-brugerne, og slet ukendte brugere.
- Patch eller opgrader Magento og moduler, så hullet lukkes.
- Gendan fra backup, hvis filer eller database er ødelagt – fra et tidspunkt før angrebet.
- Vurder dine forpligtelser: er persondata kompromitteret, kan du have pligt til at anmelde bruddet til Datatilsynet. Er kortdata berørt, så kontakt din betalingsudbyder.
Ofte stillede spørgsmål
Hvor ofte skal Magento opdateres?
Sikkerhedsopdateringer bør installeres hurtigt efter, at de udkommer – særligt når de lukker kritiske huller. Planlæg desuden faste opdateringer af Magento og moduler, så du ikke kommer for langt bagud.
Har Magento 2 indbygget totrinsgodkendelse?
Ja. Magento 2.4 leveres med 2FA til administrationen. Den understøtter blandt andet authenticator-apps, og den bør være aktiveret for alle admin-brugere.
Hvordan kan jeg se, om min Magento webshop er hacket?
Tegn kan være ukendte admin-brugere, ændrede filer, fremmede scripts i checkout, uventede omdirigeringer eller advarsler fra Google eller betalingsudbyderen. En professionel gennemgang af kode og server giver det sikre svar.
Hjælper hosting med sikkerheden?
Ja. En server, der er sat op til Magento, holdes opdateret og overvåges, mindsker risikoen. Læs hvad du skal kræve i vores guide til Magento hosting.
Har du brug for hjælp til at patche, sikre eller rydde op efter et angreb? Vi kan hjælpe via en support-timebank, eller du kan kontakte os direkte og få en vurdering af din Magento webshop.


